 TiMatrixで制御する通信を見る
 vCATの検知と遮断を見る
 TiFRONT ZTの通信制御を見る
 TiControllerでの管理を見る
三つの役割を、
一つのブランド体系でつなぐ。
-
脅威の兆候を捉える
ネットワーク内部に用意した仮想的なトラップへの接続を手掛かりに、確認すべき脅威の兆候を見つけます。 -
通信を制御する
端末や通信の条件に応じて通信可能な範囲を分け、TiFRONTを通過する通信へポリシーを適用します。 -
運用を統合する
SwitchとSecurity APの設定、可視化、イベント確認、日常運用を一元化します。
三つのコア技術とは別に、
通過する通信を検知し、制御する。
TiMatrixは、Intelligent Defenseを定義する三つのコア技術には含まれません。一方で、Intelligent Defense SwitchとSecurity APへ搭載される重要なセキュリティ機能として、機能とテクノロジーカテゴリーで詳しく説明します。
確認したい内容から
機能を選ぶ。
| 確認したい内容 | 対応製品・必要構成 | 進むページ |
|---|---|---|
| 脅威の兆候を捉え、対象端末の通過通信を遮断したい | Intelligent Defense Switch。判断を担うTiControllerとの接続が必要 | vCAT |
| 端末などの条件から、許可する通信範囲を決めたい | Intelligent Defense Switch。判断はTiController、実行はSwitch | TiFRONT ZT |
| 機器、設定、イベントをまとめて運用したい | Intelligent Defense SwitchとSecurity APの管理プラットフォーム | TiController |
| 対応する攻撃通信を検知して制御したい | Intelligent Defense SwitchとSecurity AP。機器を通過する通信が対象 | TiMatrix |
機能の効果は、
配置と通信経路によって決まる。
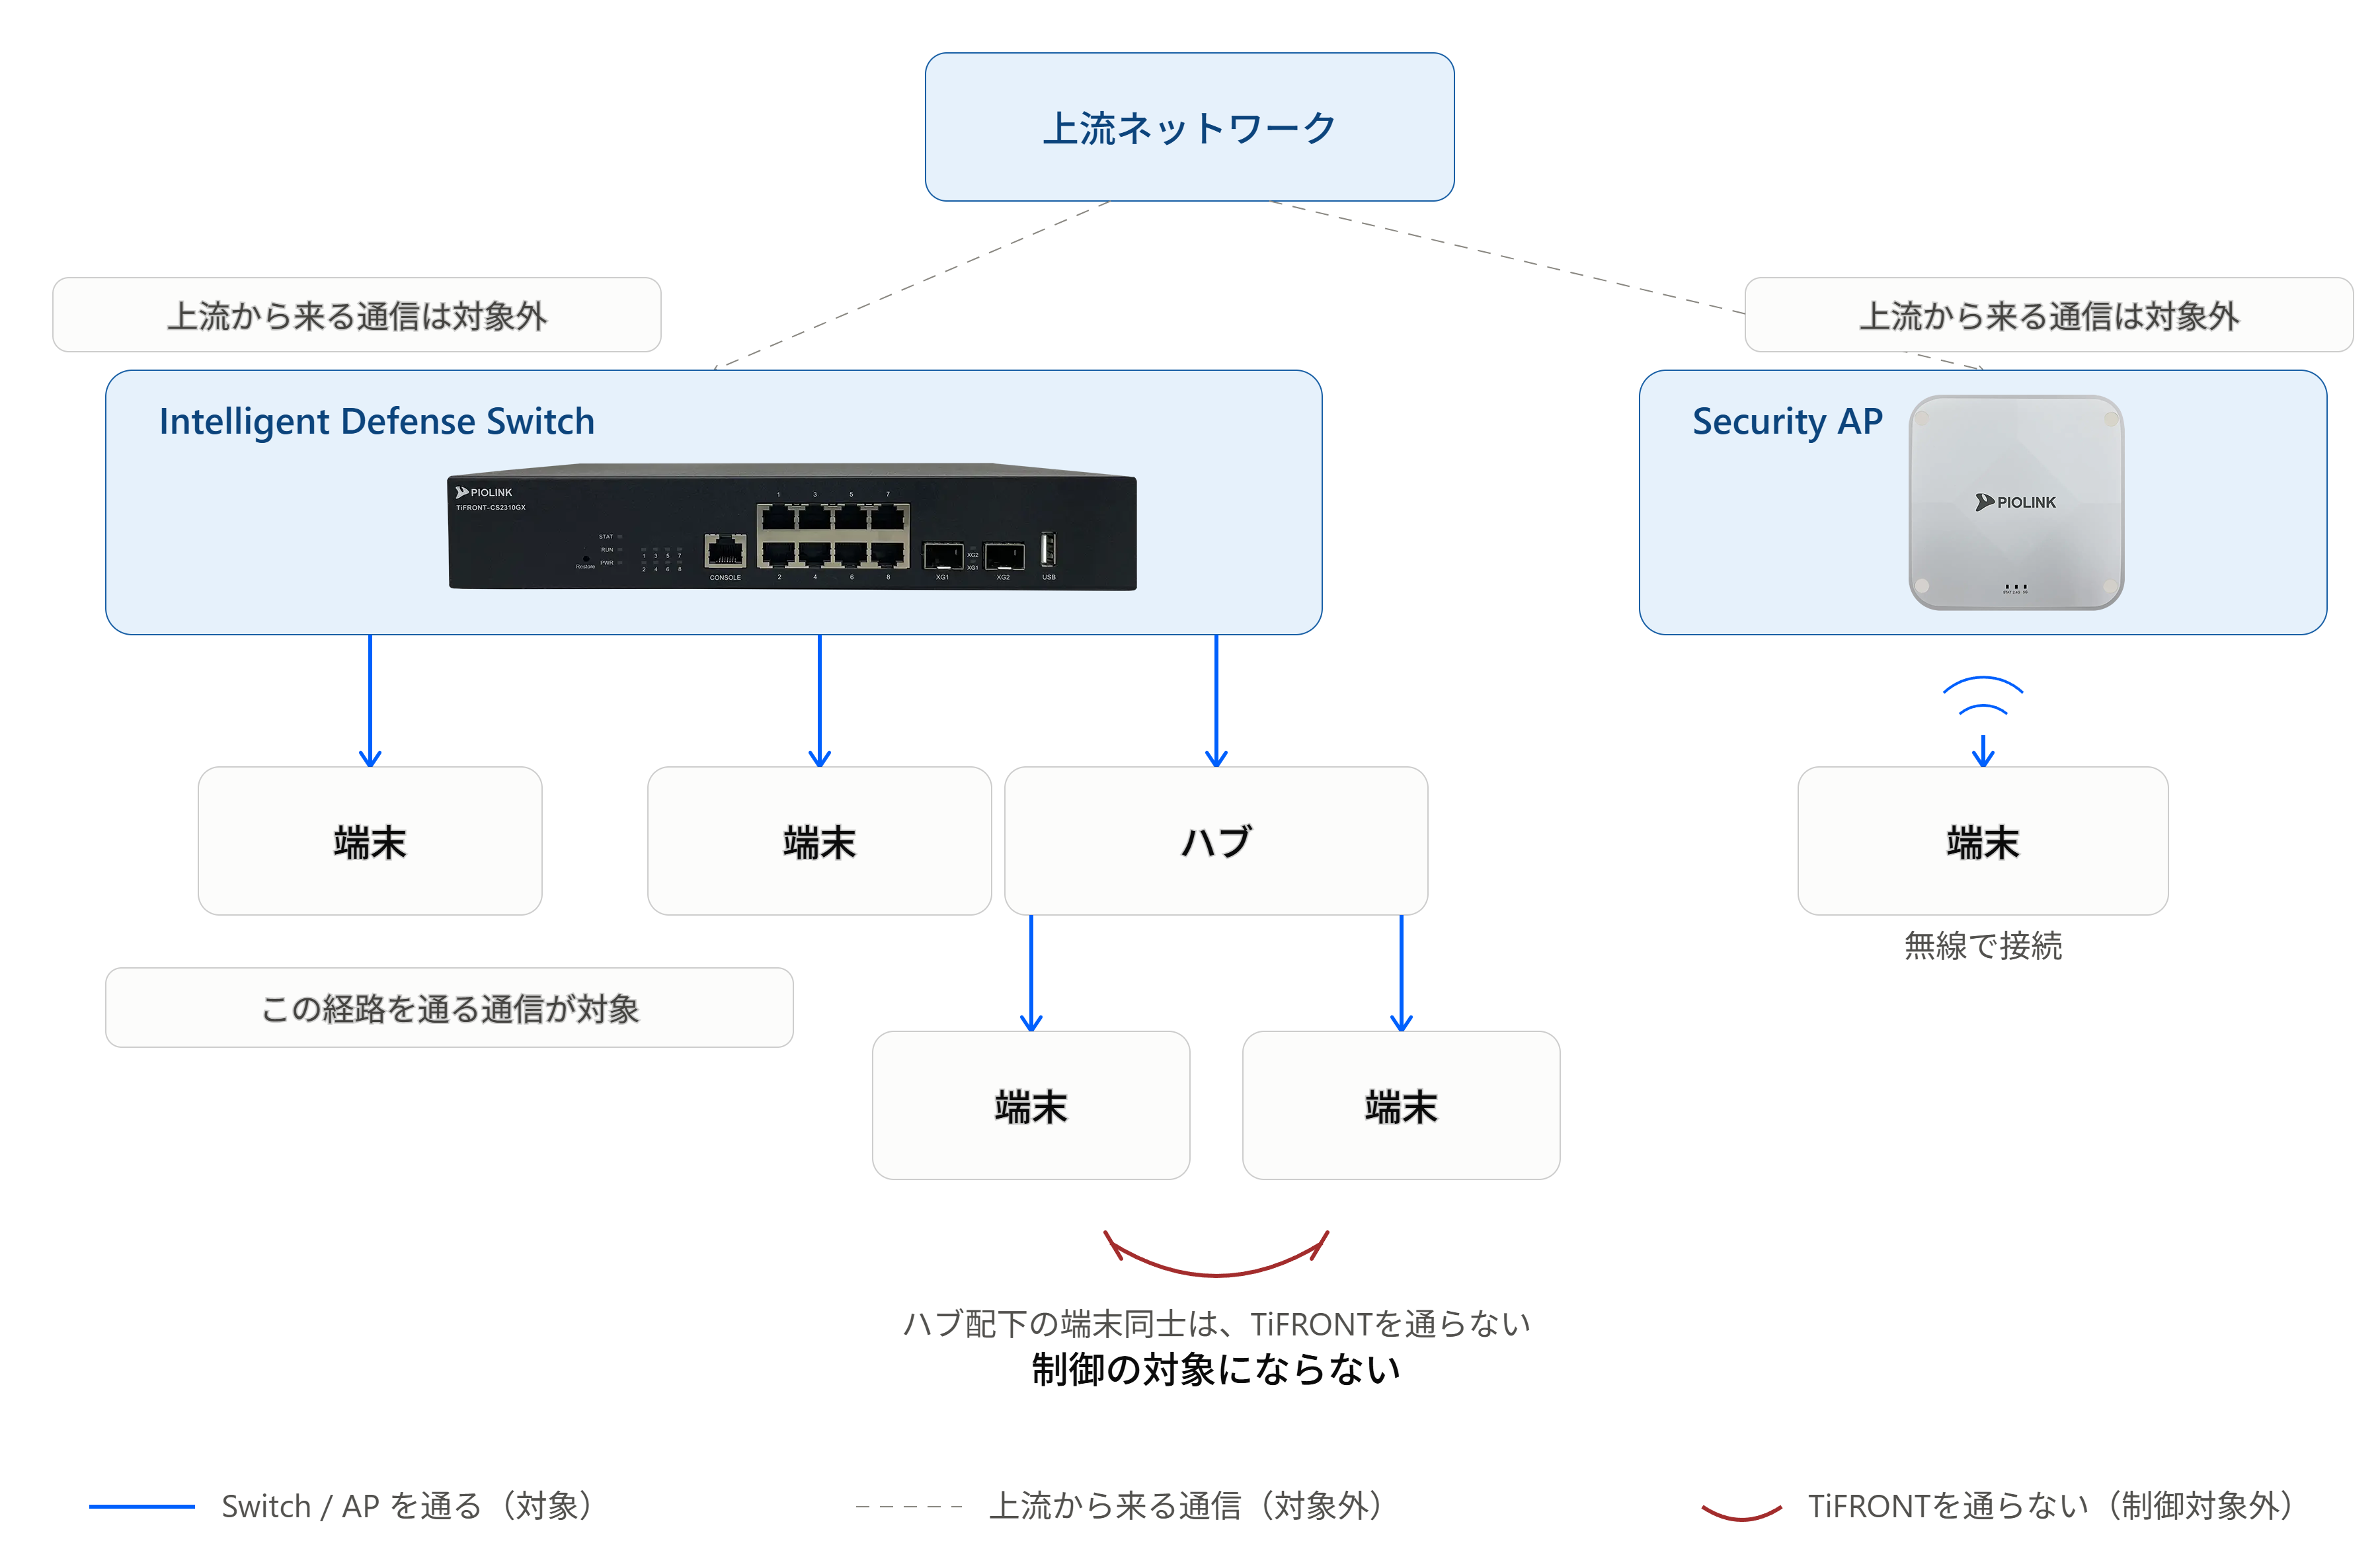
TiFRONTは、SwitchまたはSecurity APを通過する通信を主な可視化と制御の対象とします。上流からTiFRONTへ向かう通信は検知対象外です。下位のハブや別スイッチで完結する通信、TiFRONTを経由しない通信では、確認または制御できる範囲が異なります。
導入時は、対象端末、通信経路、必要な制御単位を確認し、TiFRONTを配置する場所を決めます。
TiFRONTを通る通信が対象。通らない通信は制御できない。
上流から来る通信は対象外。ハブの配下同士など、TiFRONTを経由しない通信も対象外。
利用する機能と配置を
検討する
対象端末と通信経路を確認したうえで、必要な機能、製品、ライセンスを選定します。
環境や課題に合わせた
導入方法
TiFRONTをどの環境へ配置し、どの製品と機能を組み合わせるかは、業種、拠点の規模、対象端末、現在のネットワーク構成によって異なります。
接続環境に合う
TiFRONT構成を確認する
対象端末、通信経路、利用する機能、管理方法を確認し、必要な製品とモデルを検討します。