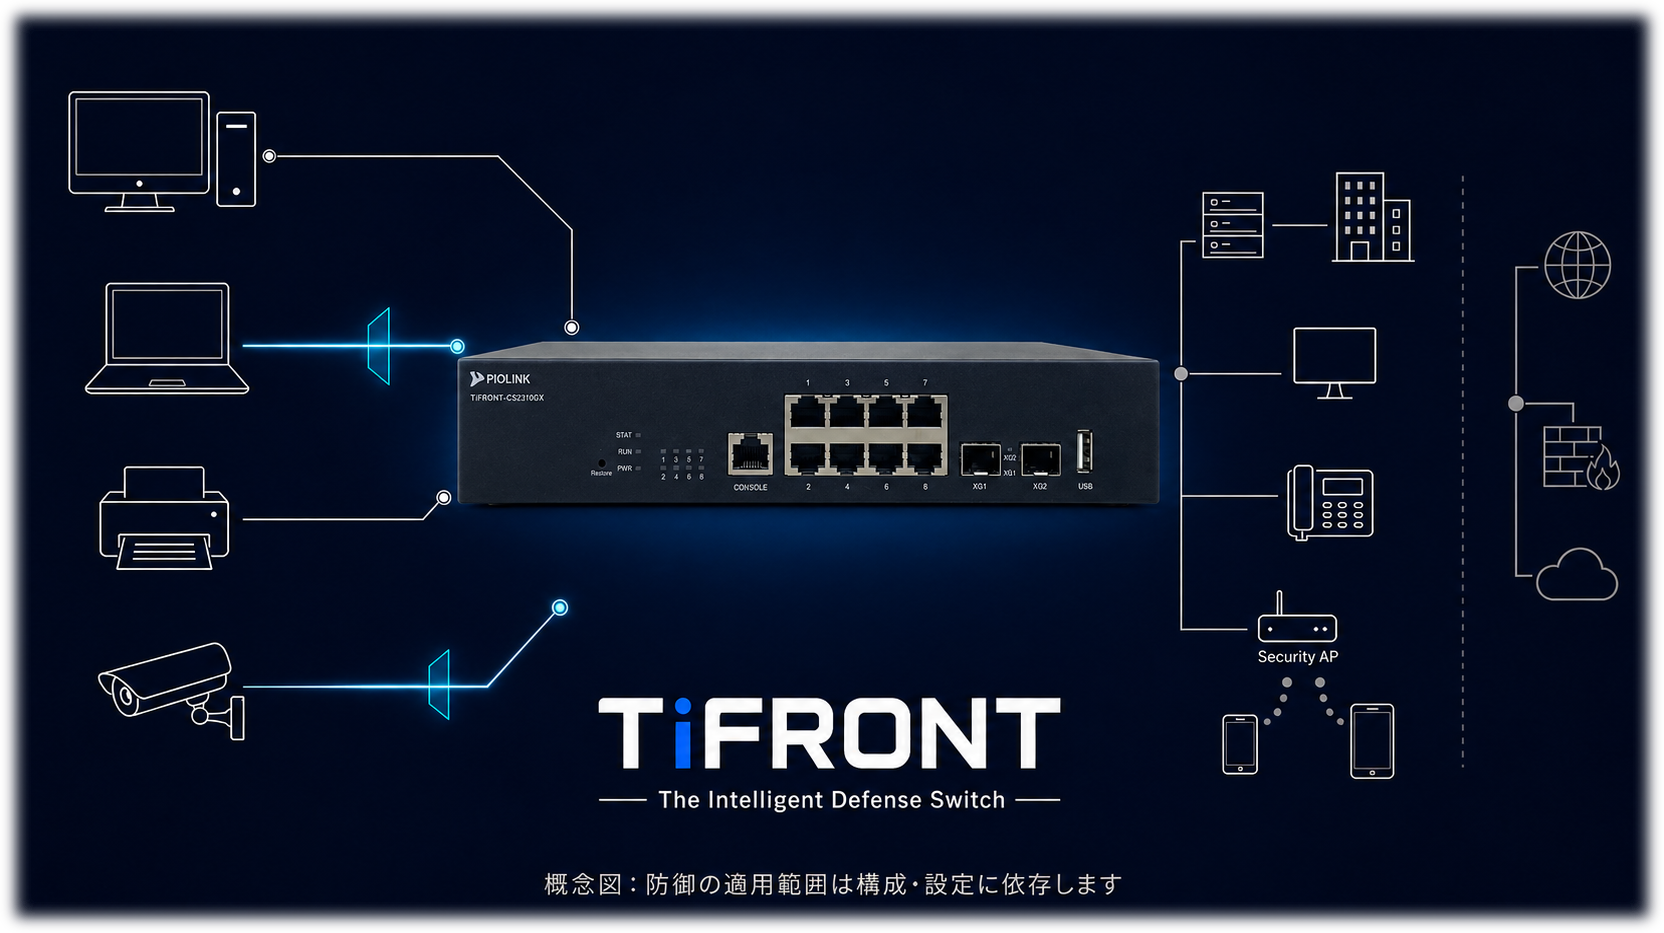
TiFRONT Brand at a Glance.
Intelligence
at Every Connection.
接続ポイントにインテリジェンスを組み込み、ネットワークそのものを防御の起点へ変える。
TiFRONTのブランド思想、製品定義、技術構成、提供価値を四つの要素で示します。
WHY
Every Connection Can Defend.
すべての接続ポイントを、防御の起点へ変える。
IDENTITY
TiFRONT Intelligent Defense Switch
脅威を見抜き、通信を制御し、運用を統合する。
ARCHITECTURE
One Intelligent Defense.
三つのコア技術が、異なる役割を持ちながら一つの防御体制を構成する。
VALUE
Secure Networks. Confident Business.
安全なネットワークによって、事業の継続と成長を支える。
TiFRONT Intelligent Defense Switchは、端末がつながるアクセスエッジを防御の起点に変え、内部拡散を抑えます。
それぞれの役割に応じた
価値を見る
The Network Has Changed.
ネットワークの境界が変化している。
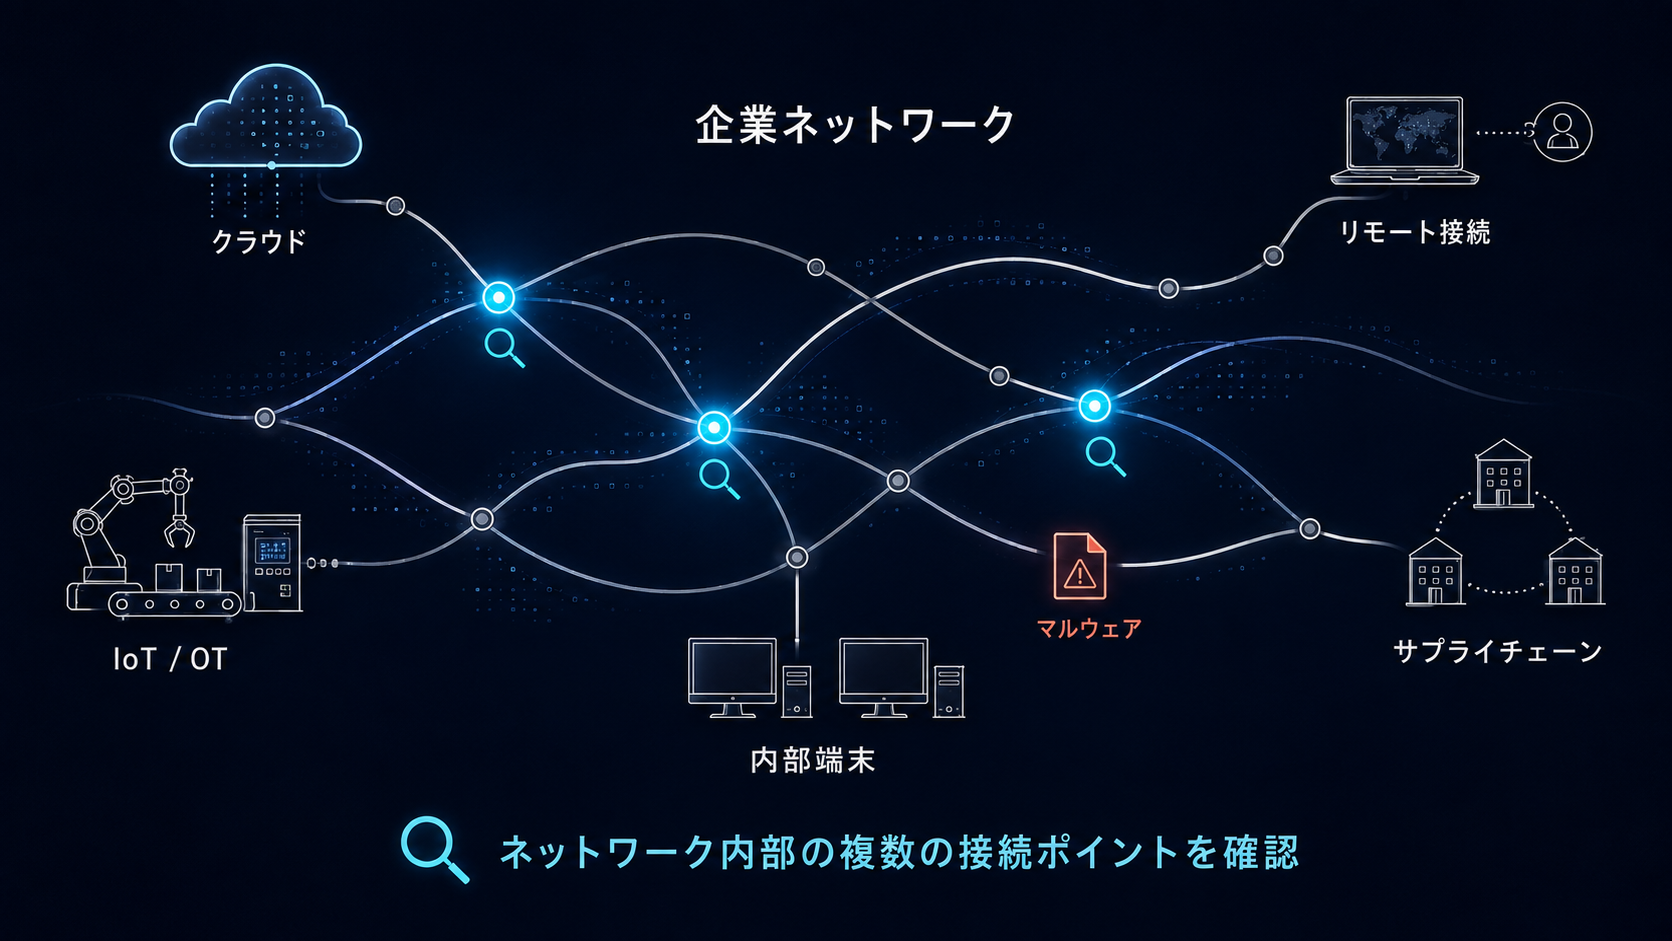
クラウド、リモートワーク、IoT、SaaSの普及によって、企業ネットワークの接続場所は社内だけではなくなりました。
業務で使用する端末やサービスが増え、ネットワークの境界は、単一の場所として捉えにくくなっています。
その一方で、攻撃者はリモート接続、クラウドサービス、IoT機器、OT機器、サプライチェーンなど、ネットワークに生まれた隙間を狙います。
一度内部へ侵入した脅威が、端末間の通信を通じてネットワーク内へ広がることもあります。
ネットワークには、情報やシステムを「つなぐ」役割だけでなく、接続状況を把握し、脅威の拡散を抑える役割が求められています。
The Network is the Front Line.
ネットワークそのものが、防御の最前線になる。
外部との境界を守る対策だけでは、ネットワーク内部で発生するすべての変化に対応できません。
端末が実際に接続する場所で通信を確認し、必要に応じて制御できることが、内部拡散への備えになります。
ネットワークそのものが、防御の最前線です。
Where Does Defense Begin?
防御の起点は、どこにあるか。
01
侵入後の端末間通信を、どこで把握し、制御するか。
02
エージェントの導入が難しいIoT、OT、未管理端末を、どう扱うか。
03
分散した拠点の機器、ポリシー、イベントを、どう把握するか。
これらの課題に向き合うためには、端末が実際に接続する場所を、防御の起点として捉える必要があります。
Why Intelligent Defense?
Intelligent Defense
という考え方
サイバー攻撃は、ネットワークの境界を越えて内部へ侵入し、接続された端末やシステムを経由して広がります。
そのため、防御は境界だけで完結させるのではなく、ネットワーク内部の接続ポイントから始める必要があります。
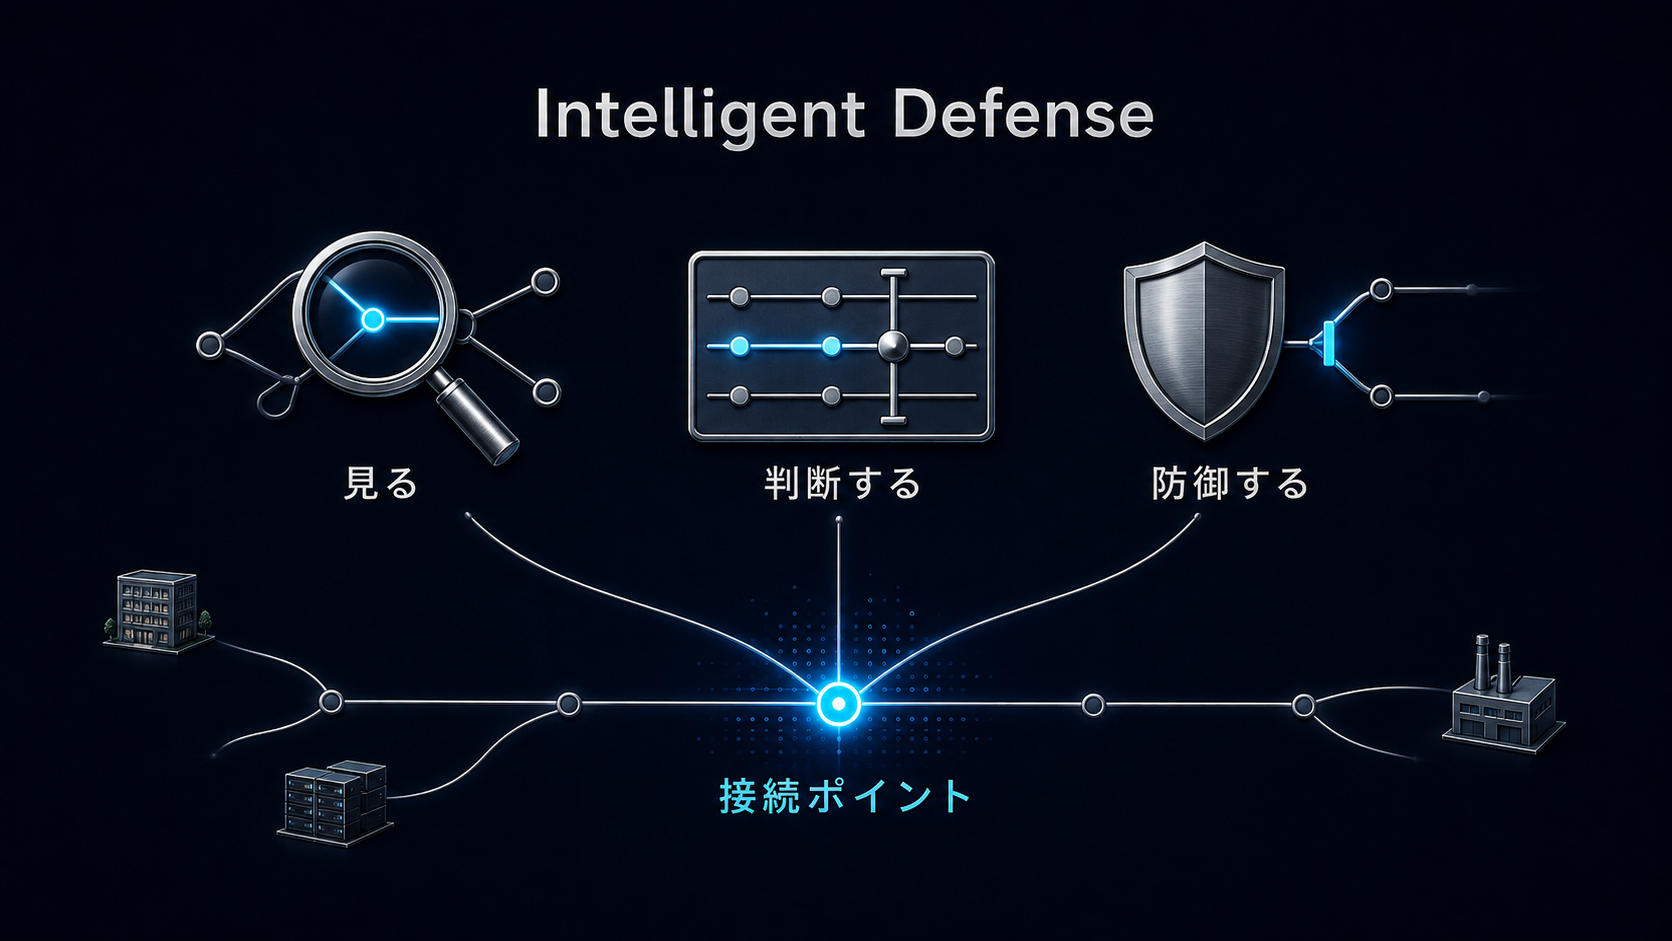
TiFRONTが提唱するIntelligent Defenseは、接続ポイントで通信や脅威の兆候を捉え、条件やポリシーに基づいて判断し、必要な通信を制御しながら、その運用を継続的に管理するという考え方です。
接続ポイントを「見て」、状況を「判断し」、必要な場所で「防御する」。
この考え方が、TiFRONTの技術と製品をつないでいます。
Defining the Intelligent Defense Switch.
Intelligent Defense
Switchの定義
ネットワークは、つなぐだけのものではありません。
脅威の兆候を見つける。
接続や通信の状況を判断する。
リスクやポリシーに応じて通信を制御する。
そのインテリジェンスをスイッチに組み込むという考え方から、TiFRONT Intelligent Defense Switchは生まれました。
一般的なL2スイッチがネットワークへの接続と通信の中継を担うのに対し、TiFRONT Intelligent Defense Switchは、端末が接続するアクセスエッジでセキュリティ機能を実行します。
接続のために設置されてきたスイッチを、ネットワーク内部を守るための防御ポイントへ進化させます。
From Security to Intelligent Defense.
Security SwitchからIntelligent Defense Switchへ
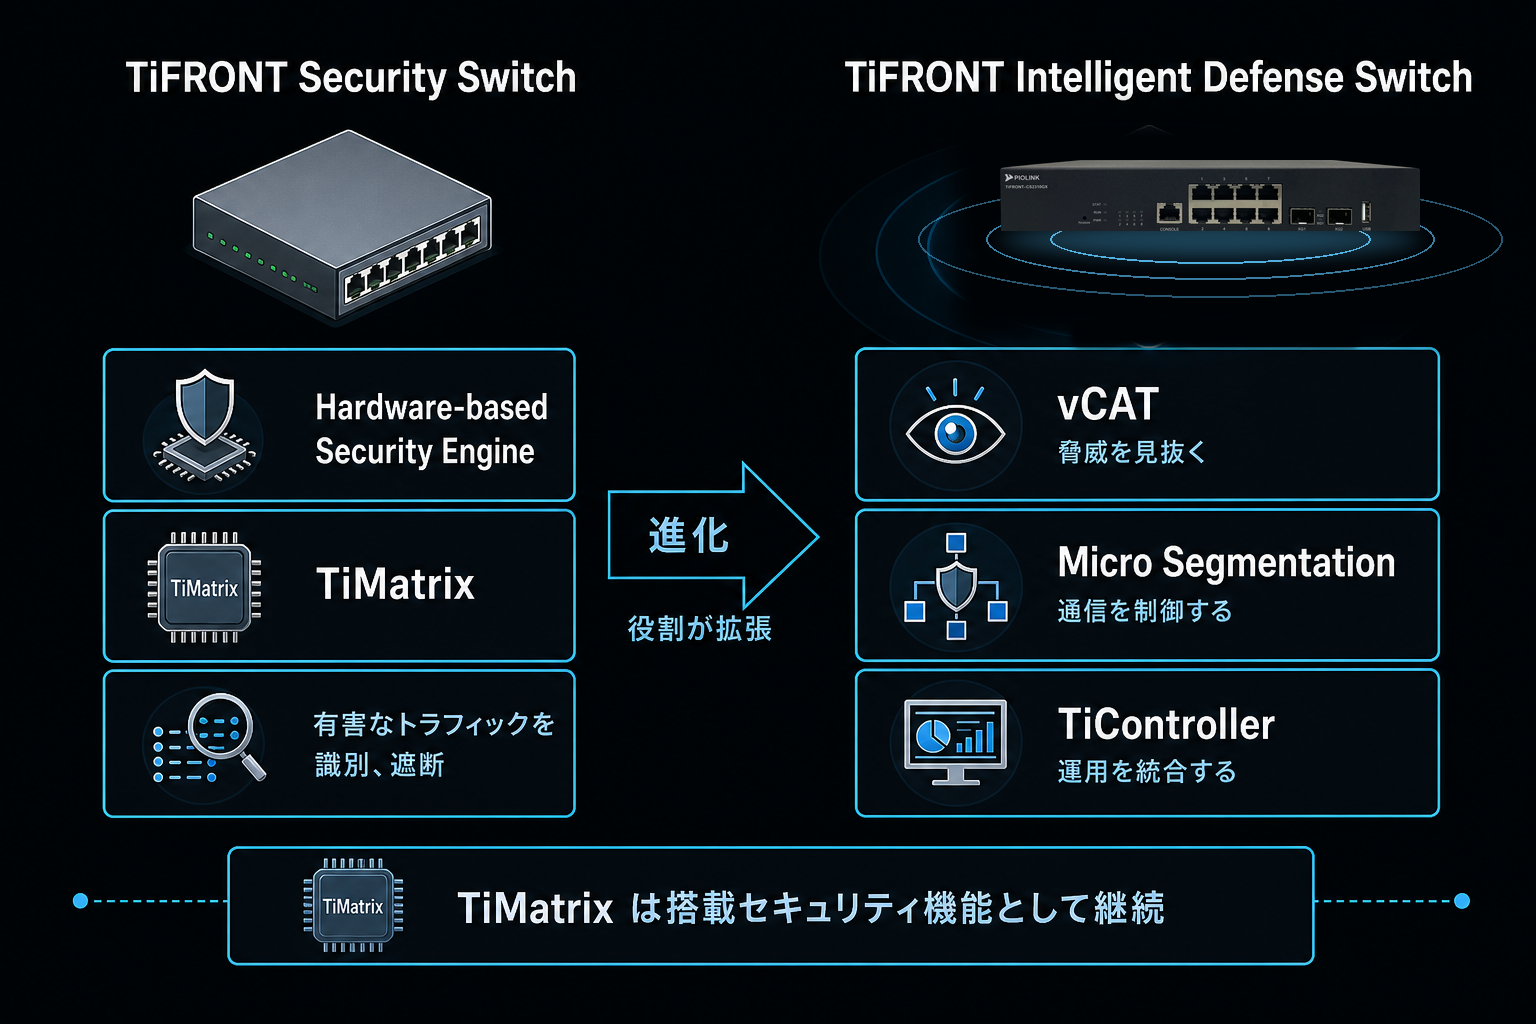
TiFRONTはこれまで、ハードウェアベースのセキュリティエンジンであるTiMatrixを搭載したSecurity Switchとして、有害なトラフィックの識別と遮断を行ってきました。
TiFRONT Intelligent Defense Switchは、Security Switchが担ってきた通信の識別と遮断に、脅威の兆候を捉える機能、通信を制御する機能、運用を統合する機能を組み合わせた新しい製品定義です。
TiMatrixの位置付け
Intelligent Defense Switchへの進化は、TiMatrixを置き換えることを意味しません。
TiMatrixは有害なトラフィックの識別と遮断を担う搭載セキュリティ機能として継続し、vCAT、Micro Segmentation、TiControllerは、それぞれ異なる役割からIntelligent Defenseを支えます。
TiFRONT
Security Switch
TiFRONT
Intelligent Defense Switch
One Intelligence. Continuous Defense.
One Intelligent Defense.
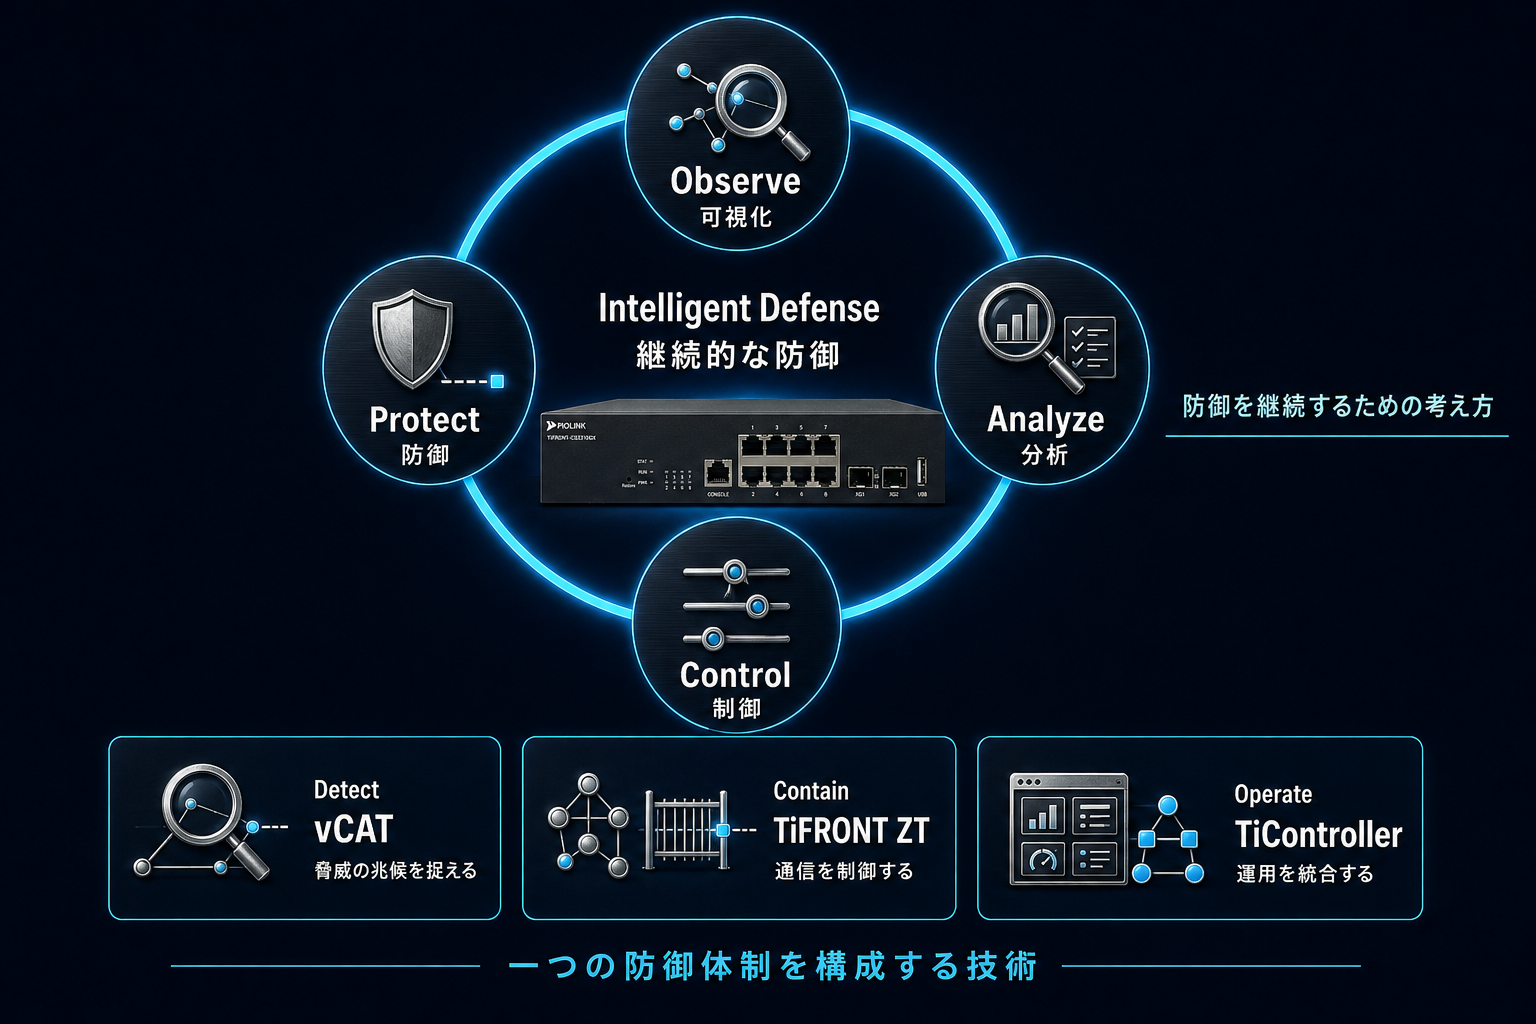
TiFRONTのIntelligent Defenseは、接続ポイントを「見て」、状況を「判断し」、必要な場所で「防御する」という思想に基づいています。
その思想を継続的な防御の流れとして表したものが、Observe、Analyze、Control、Protectです。
vCAT、Micro Segmentation、TiControllerは、それぞれ異なる役割から、この防御体制を支えます。
ブランド思想
- 見る
- 判断する
- 防御する
防御プロセス
- Observe 可視化
- Analyze 分析
- Control 制御
- Protect 防御
コア技術
- Detect vCAT
- Contain Micro Segmentation
- Operate TiController
-
脅威の兆候を捉える
Powered by vCAT
vCATは、ネットワーク内部に仮想的なトラップであるvTrapを配置し、そこへの接続を脅威の兆候として捉えます。
通常の業務では使用しない接続先への通信を手掛かりにすることで、内部で活動する脅威や、拡散につながる通信の確認を支援します。
vCATの詳細を見る -
通信を制御する
Powered by Micro Segmentation
Micro Segmentationは、端末や通信の条件に応じて、許可する通信範囲を分ける考え方です。
TiFRONT Intelligent Defense Switchを通過する通信をスイッチレベルで制御し、侵入後の横方向への拡散を抑えます。
TiFRONT ZTの詳細を見る -
運用を統合する
Powered by TiController
TiControllerは、TiFRONT製品の設定、状態、イベント、ポリシーをクラウド上で管理するためのプラットフォームです。
分散した拠点のネットワークを一つの管理環境へ接続し、機器管理、ポリシー管理、可視化、監視、通知、レポート、監査に関わる運用を支えます。
TiControllerの製品情報を見る
Secure Networks. Confident Business.
TiFRONTが提供する価値
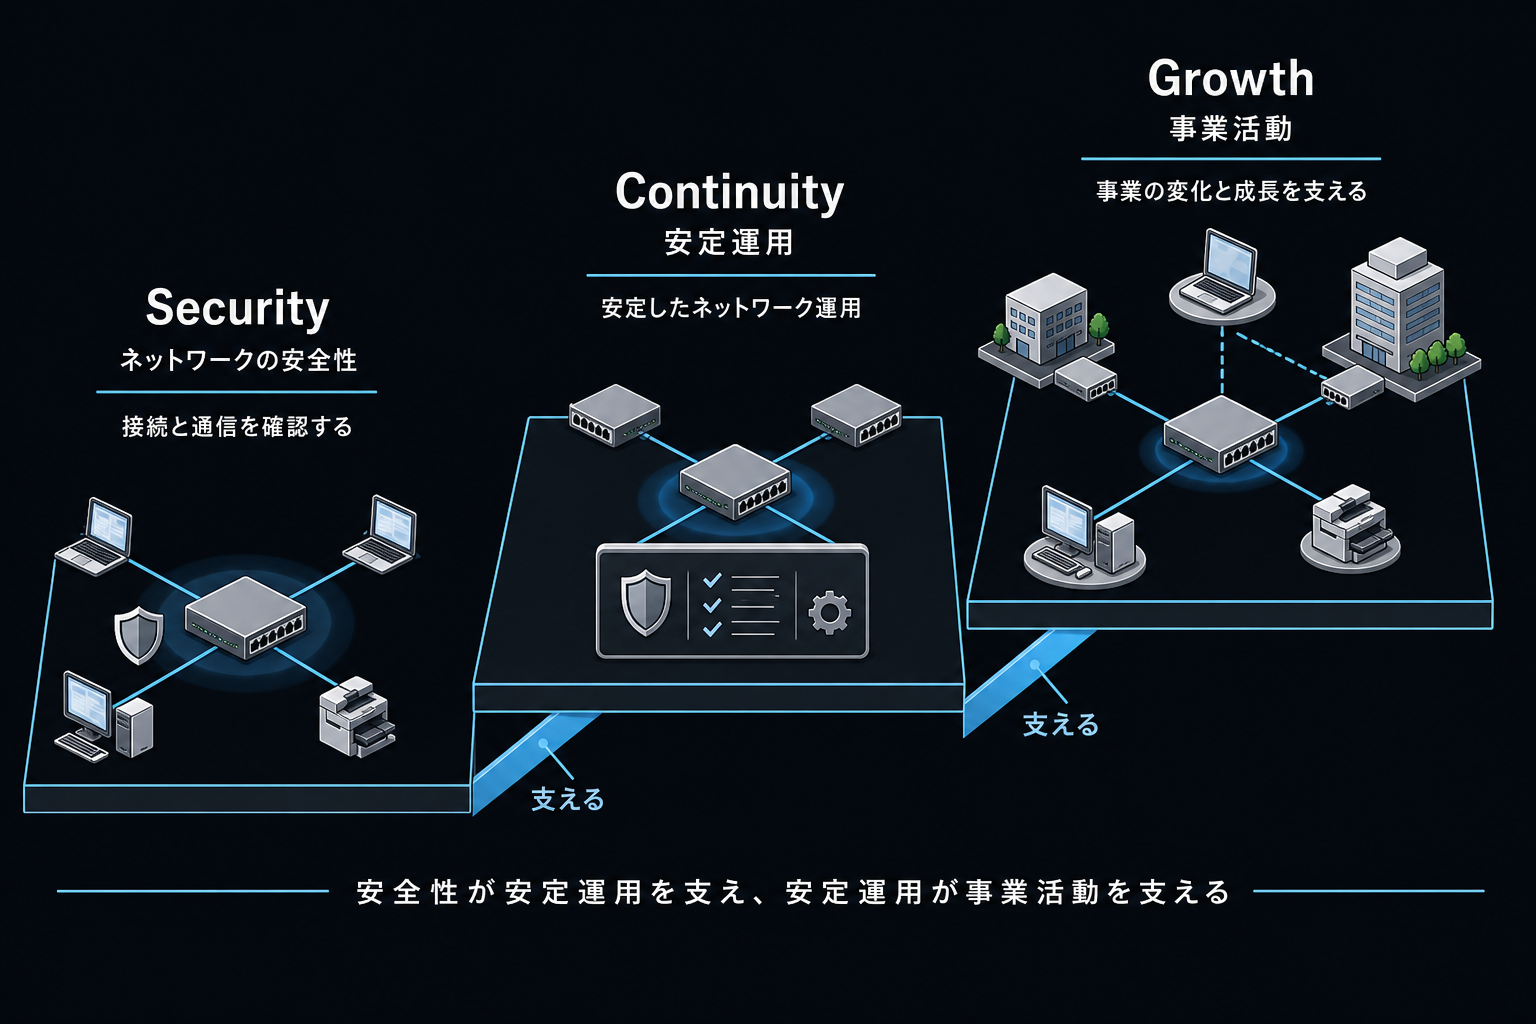
インテリジェントに守られたネットワークは、日々の業務と事業の継続を支えます。

Security
ネットワーク内部の接続と通信を確認し、脅威の兆候を捉えます。
必要な通信制御と組み合わせることで、侵入後の拡散を抑えるための判断を支援します。

Continuity
分散した機器とポリシーを一元的に管理し、ネットワークの状態を継続して把握できる環境を整えます。
安定したネットワーク運用によって、業務を継続するための基盤を支えます。

Growth
ネットワークの状況を把握し、必要な対策を選択できる環境は、新しい端末、サービス、拠点を安全に追加するための判断材料になります。
安心してネットワークを利用できる環境が、事業の変化と成長を支えます。
One Defense. Every Role. One Value.
それぞれの役割を支える価値
TiFRONTは、ネットワークに関わるそれぞれの担当者へ異なる価値を提供します。
セキュリティ担当者
脅威の兆候と関連する通信を確認し、調査や対応の判断に利用できます。
- 確認する情報
- 脅威の兆候と関連する通信
- 得られる価値
- 調査や対応の判断
ネットワーク運用担当者
分散した機器やポリシーを一つの管理環境で確認し、日常的なネットワーク運用を支えます。
- 確認する情報
- 分散した機器やポリシー
- 得られる価値
- 日常的なネットワーク運用
ネットワーク設計担当者
接続端末と通信範囲を考慮し、セキュリティを含めたネットワーク構成を設計できます。
- 確認する情報
- 接続端末と通信範囲
- 得られる価値
- セキュリティを含めた構成設計
管理者と意思決定者
可視化されたネットワークの状態やレポートを、運用状況の把握と今後の対策を検討するための情報として利用できます。
- 確認する情報
- ネットワークの状態やレポート
- 得られる価値
- 運用状況の把握と対策の検討
TiFRONT
製品情報
TiFRONTの製品ごとの役割、ラインアップ、仕様は、各製品ページで紹介します。
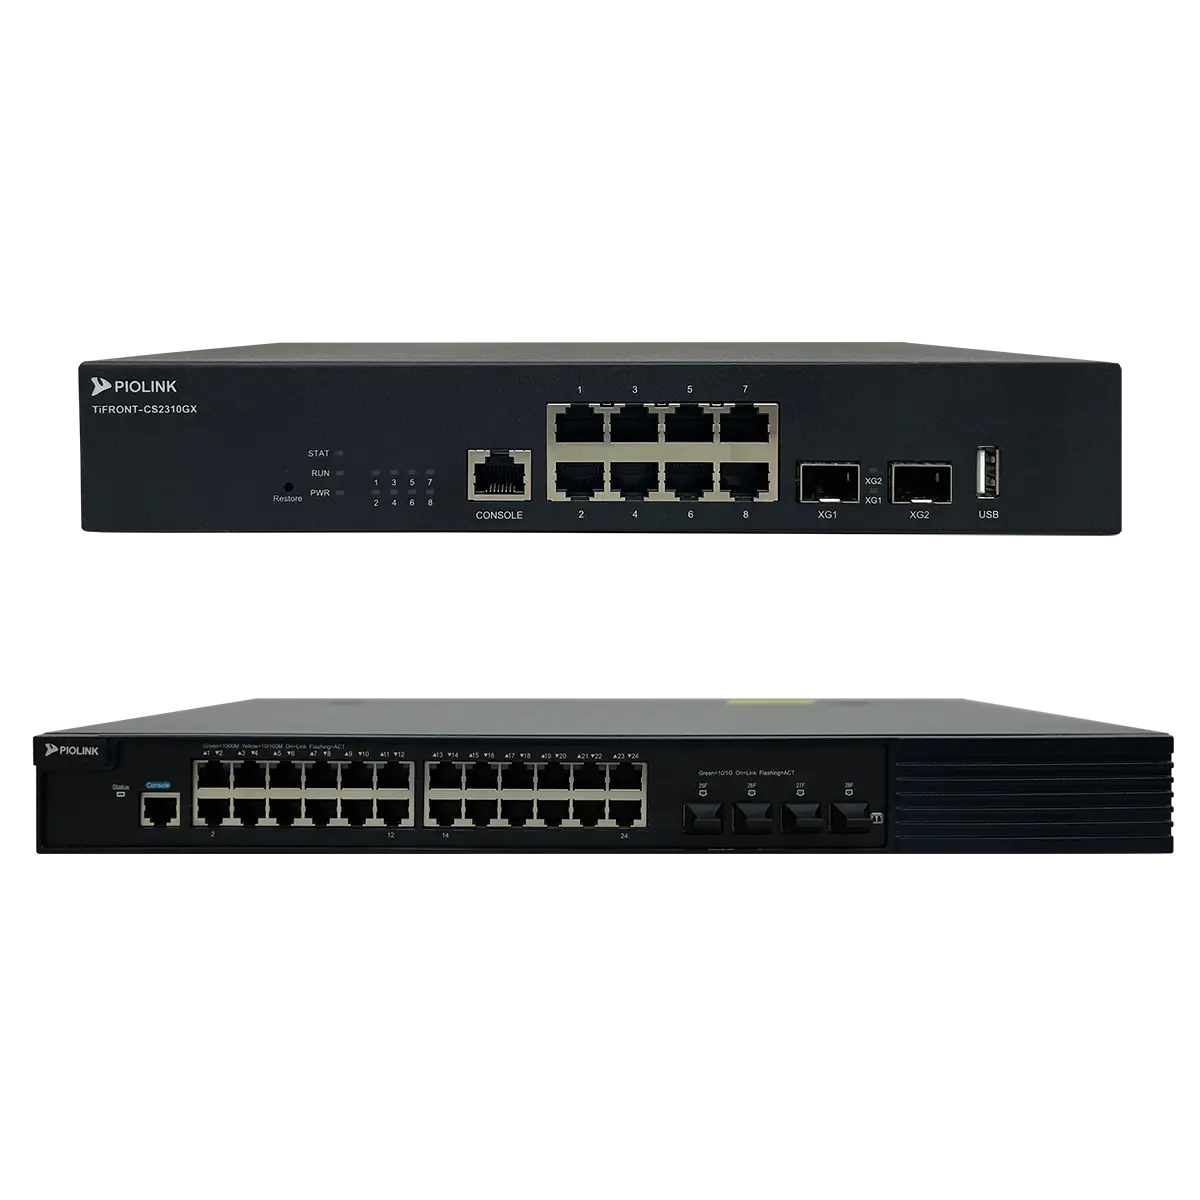
TiFRONT Intelligent Defense Switch
有線端末が接続するアクセスエッジで、ネットワーク接続とセキュリティ機能を提供します。
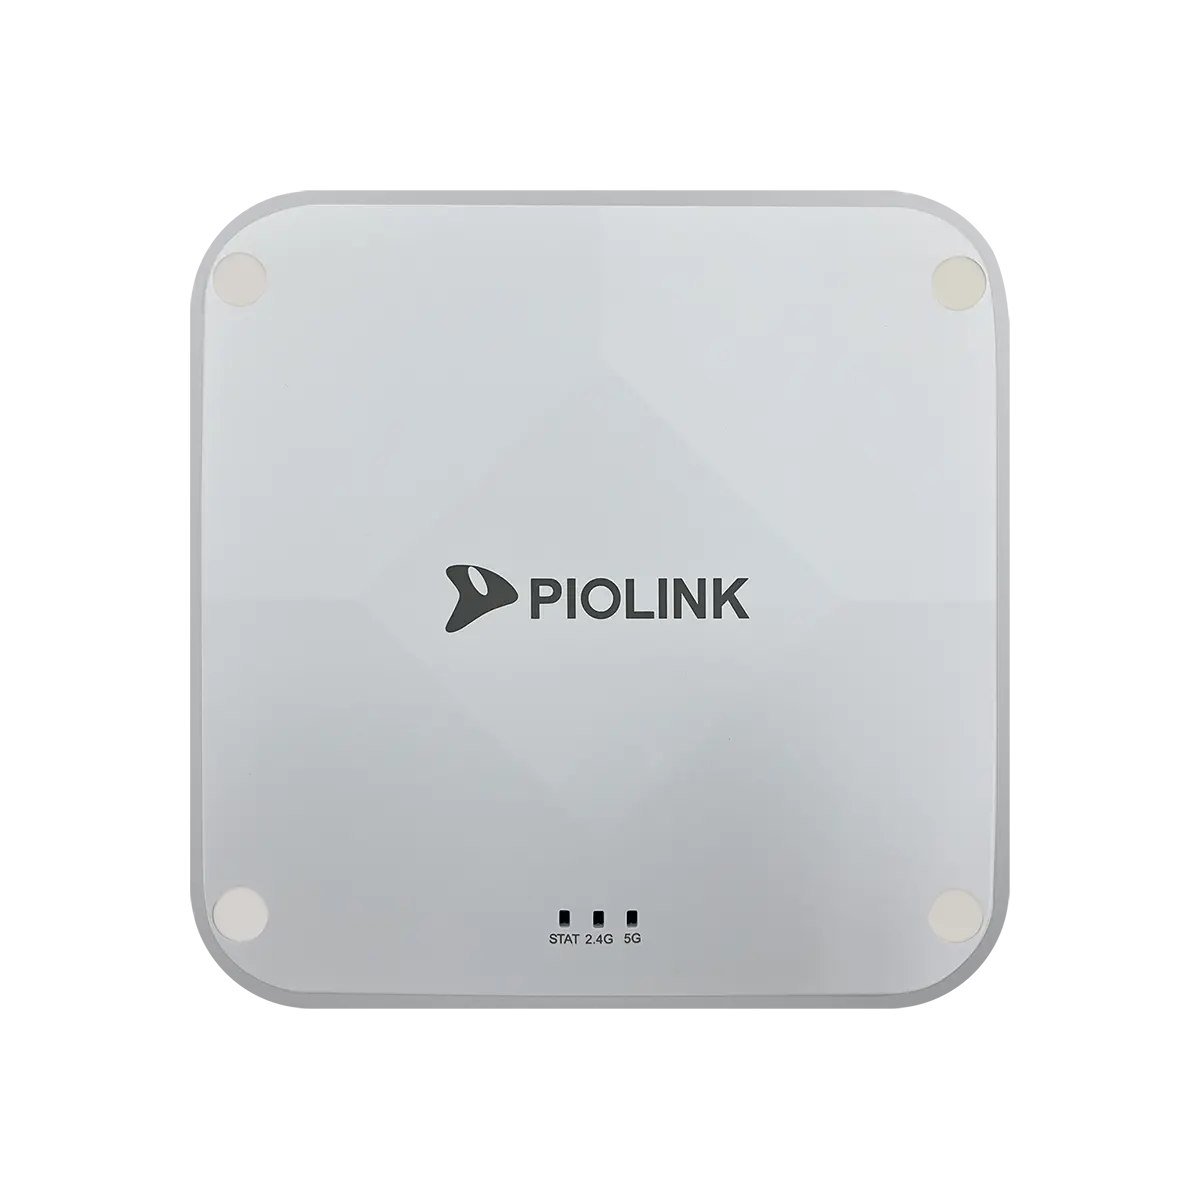
TiFRONT Security AP
TiFRONTの無線アクセスポイント製品です。
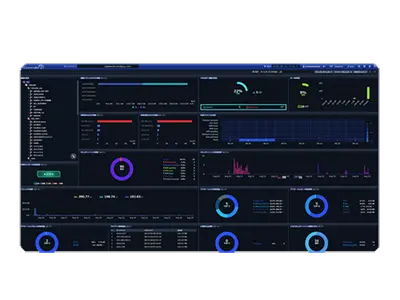
TiController
TiFRONT製品の設定、状態、ポリシー、イベントを一元的に管理します。
適用範囲について
「すべての接続ポイントが、防御の起点になる」というメッセージは、TiFRONTが目指すブランドビジョンを表しています。
実際に検知または制御できる範囲は、TiFRONT製品の配置場所、通信経路、対応モデル、ライセンス、設定されたポリシーによって決まります。
TiFRONTを通過しない通信まで、一律に検知または制御するものではありません。
The Future of Intelligent Defense.
ネットワークが、
インテリジェントに防御する時代へ。
Intelligent Defenseは、ネットワークへ後から追加する機能ではありません。
Intelligent Defense Switchへ組み込み、端末が接続するポイントを防御の起点へ変える考え方です。
TiFRONTは、ネットワークの接続、セキュリティ、運用をつなぎ、安心して事業を継続できるネットワークを支えます。
Every Connection Can Defend.
Every Network Can Think.
Every Business Can Trust.
TiFRONTについて詳しく知る
接続点から始めるネットワーク防御
現在のネットワーク構成、接続端末、対象となる通信を確認し、TiFRONTを配置する場所と必要な機能を検討します。